
菜单管理:GPS 定位平台零代码菜单与 API 细粒度权限实践
0 引言
企业级 GPS 定位项目中,集团管理员、分支机构运维、第三方对接账号,需要访问的功能集合差异很大。 不少平台权限仅做前端页面控制,调整菜单就要修改代码、版本发版;第三方对接只能提供完整账号,无法做最小粒度接口约束,拉高项目实施成本。 一套完备的权限体系,需要同时兼顾前端视图控制与后端接口安全防护。
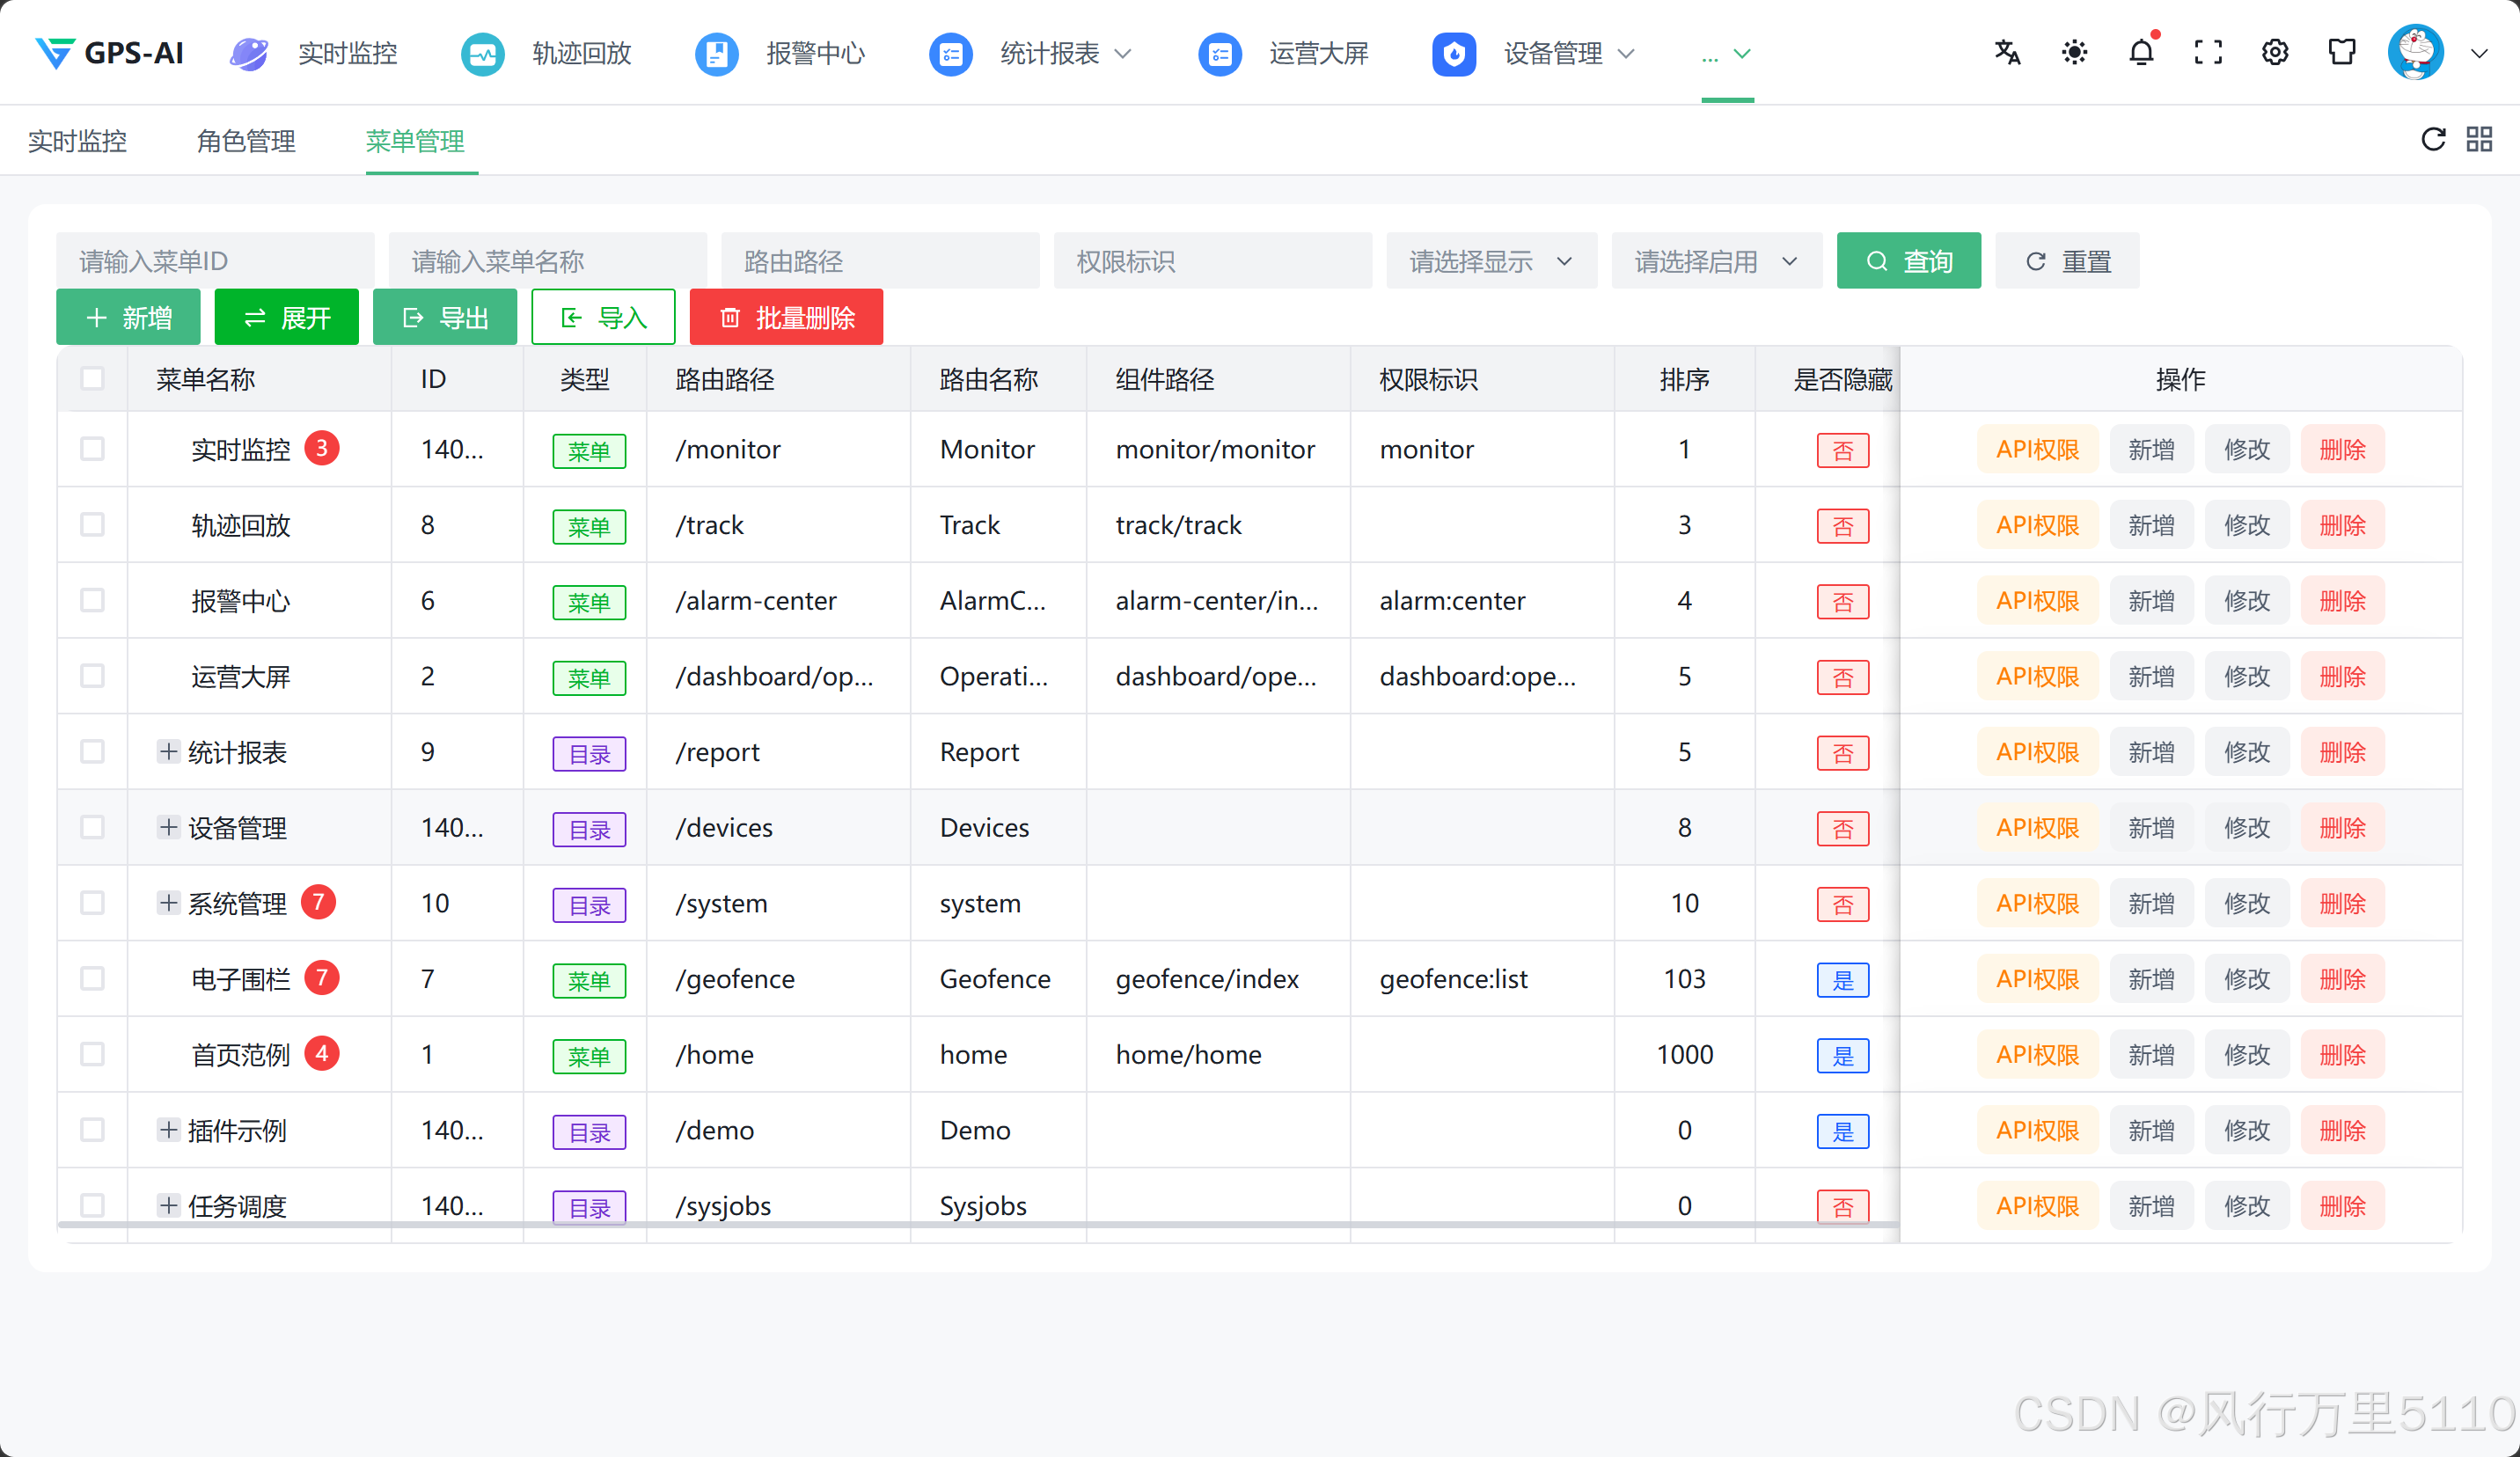
1 目录‑菜单分层模型
平台在数据层区分目录与菜单:
- 目录:仅作为分组容器,无业务页面,用于归类功能模块;
- 菜单:绑定路由地址,对应真实可访问业务页面。
两者构成树形结构,支持展开 / 折叠、拖拽排序,实施人员可以直观查看完整功能树,减少配置失误。
2 零代码可视化菜单维护
全部菜单维护操作在后台完成,无需修改前端源码:支持新增、编辑、删除、排序、显隐控制。 针对不同客户,可以直接隐藏业务不需要的功能节点,用户登录后仅展示授权菜单,精简界面,降低误操作风险。
注意:菜单隐藏仅控制前端视图,不能作为安全手段,必须配套后端权限拦截。
3 RBAC 联动:菜单‑角色‑账号
基于扩展 RBAC 模型完成权限分配:
- 维护系统完整菜单树;
- 给角色分配可访问的目录、菜单;
- 将角色授予业务账号;
- 用户登录,后端根据角色动态生成专属菜单树返回前端。
快速实现多岗位视图隔离,适配集团‑分支机构多级管理场景。
4 API 接口粒度权限防护
仅控制前端菜单存在越权调用风险。平台将权限控制点下沉至 API 网关: 每个业务 API 绑定权限标识,请求时校验角色授权。即便前端看不到菜单,没有权限则接口直接拦截拒绝访问。 同时支持创建无 Web 页面权限的对接角色,仅开放指定 API,专供第三方系统对接,实现最小权限原则。
5 典型业务场景
- 白标项目视图裁剪:隐藏调试类功能,调整菜单顺序,实施配置即可完成,无需开发介入。
- 企业内部多岗位:管理员全权限;运维仅开放监控、轨迹、告警处置;查询账号屏蔽新增、指令下发等高风险操作。
- 第三方系统对接:不分配后台登录权限,仅开放查询类 API,安全对外输出定位数据。
6 选型评估要点
选型物联网定位平台权限模块,重点关注 4 点:
- 是否区分目录、菜单语义模型;
- 菜单调整是否支持后台配置,不需要前端改代码发版;
- 权限是否具备 API 接口层拦截,不只做页面显示控制;
- RBAC 角色模型是否支持快速复用,适配多岗位差异化视图。
7 结语
菜单管理不只是侧边栏 UI 配置,背后是视图与接口联动的整套权限模型。配置化菜单能力降低白标项目定制成本,而 API 级权限校验补齐安全短板。
在实际项目中,没有万能的平台,只有适配业务场景的解决方案,希望本文的架构分析与实践经验,能够给从事物联网定位项目的开发者与集成同行带来一点参考。业务联系 186 6538 5110
#GPS 定位平台 #权限体系 #物联网后台 #API 权限 #零代码配置

一站式 AI 云服务平台
更多推荐
 0
 0
- 0


 已为社区贡献1条内容

所有评论(0)